

Gnosis Pay Sofre Violação de Dados em Cartões Cripto, Fundos Seguros
Gnosis Pay Confirma Violação de Dados em Plataforma de Cartões Cripto
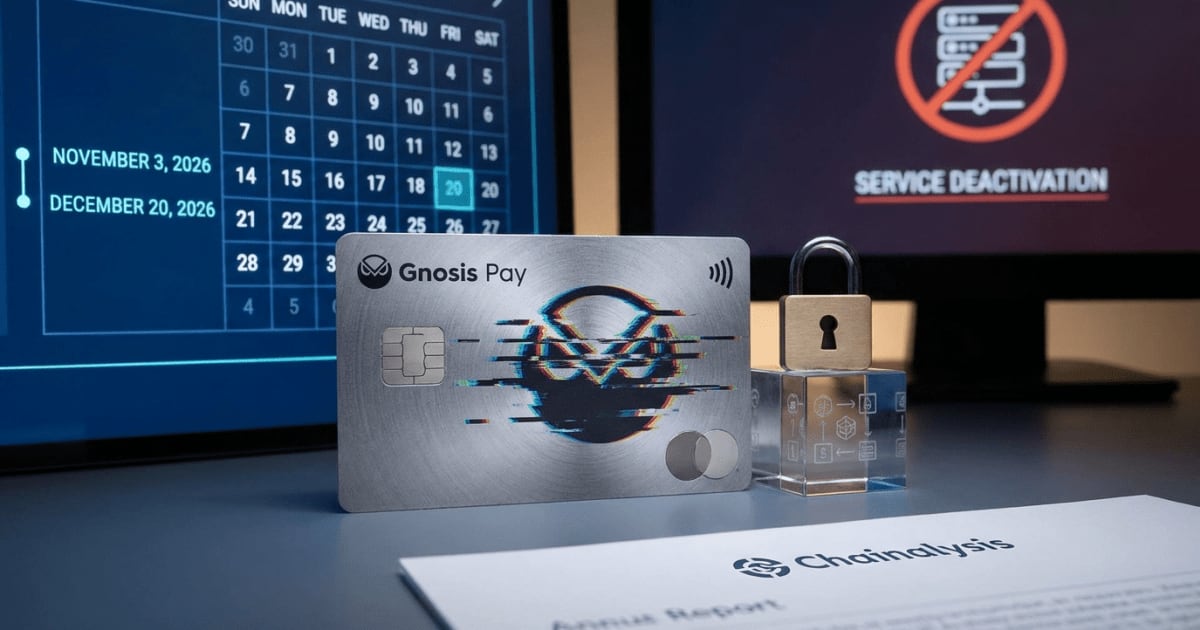
A Gnosis Pay, provedora de cartões cripto, confirmou acesso não autorizado aos dados de clientes de sua plataforma de consumo. O incidente, detectado em 3 de novembro de 2026, expôs informações pessoais, mas a empresa assegura que os fundos dos usuários não foram comprometidos. A violação ocorreu no sistema que alimenta os cartões da marca Gnosis Pay, uma linha de negócios que já estava programada para ser desativada em 20 de dezembro de 2026.
Este evento sublinha os desafios de segurança persistentes no setor de criptomoedas, mesmo em plataformas que operam com ativos digitais. A Gnosis Pay agiu rapidamente para conter o acesso e implementou medidas adicionais de proteção, comunicando-se diretamente com os clientes afetados.
Detalhes da Violação e Medidas de Segurança
Os sistemas de monitoramento da Gnosis Pay identificaram o acesso não autorizado em 3 de novembro, com a contenção do incidente iniciada em menos de duas horas. A empresa substituiu as credenciais de segurança comprometidas e corrigiu a vulnerabilidade que permitiu a intrusão. A Gnosis Pay enfatizou que a segurança dos fundos dos clientes não foi afetada em nenhum momento.
O ataque foi restrito à divisão de consumo da Gnosis Pay, que já tinha sua desativação planejada. A plataforma empresarial da companhia, responsável por programas de cartões white-label para fintechs, carteiras digitais e neobancos, permaneceu intacta. A Gnosis Pay não divulgou o número exato de clientes afetados ou a natureza específica dos dados expostos publicamente, mas informou ter enviado e-mails detalhados a cada usuário impactado.
Em resposta à violação, a Gnosis Pay intensificou o monitoramento de atividades de cartão e carteiras digitais para identificar fraudes. A empresa tornou obrigatório o uso do 3D Secure para todas as transações online com cartões, um passo adicional de verificação que aumenta a segurança, até a desativação completa da plataforma de consumo. A Gnosis Pay também notificou seus parceiros, a emissora de seus cartões e as autoridades de proteção de dados, além de organizar um monitoramento especializado para detectar o uso indevido das informações vazadas.
A empresa alertou os clientes para estarem vigilantes contra mensagens inesperadas sobre seus cartões, mesmo aquelas que pareçam conter detalhes pessoais ou de compras reais. A Gnosis Pay reiterou que nunca solicitará seed phrases, PINs ou números completos de cartão, nem pedirá que os usuários movimentem fundos. A atenção redobrada se estende ao compartilhamento de endereços e detalhes sobre posses de criptoativos, tanto online quanto offline, uma vez que dados como esses podem ser explorados em ataques físicos. A empresa de análise de blockchain Chainalysis reportou que ataques físicos a detentores de cripto, como invasões domiciliares e sequestros, estavam a caminho de um ano recorde, com mais de US$ 30 milhões roubados no primeiro semestre de 2026.
Impacto no Brasil e Proteção ao Investidor
Para o investidor brasileiro, incidentes como a violação de dados na Gnosis Pay reforçam a necessidade de cautela e educação contínua no mercado de criptomoedas. Embora a Gnosis Pay não opere diretamente sob a regulação brasileira, a segurança de dados é uma preocupação global que ressoa com as diretrizes da Lei 14.478/2022, o Marco Legal das Criptomoedas no Brasil. Esta legislação visa proteger os investidores e garantir a integridade das operações com ativos digitais no país.
A Receita Federal do Brasil, por meio da Instrução Normativa 1.888, exige a declaração de criptoativos, o que significa que muitos brasileiros possuem informações sobre suas carteiras e transações em registros oficiais. Um vazamento de dados pessoais, mesmo de uma plataforma internacional, pode expor informações que, combinadas com dados públicos ou outras fontes, podem ser usadas em golpes direcionados a investidores de Bitcoin e Ethereum no Brasil. A proteção da privacidade e a segurança cibernética são, portanto, elementos cruciais para quem opera neste mercado.
Exchanges e plataformas que atendem o público brasileiro, como Mercado Bitcoin e Foxbit, embora não diretamente envolvidas neste incidente, devem observar o cenário global de segurança. A conscientização sobre phishing e a importância de não compartilhar informações sensíveis, como seed phrases ou chaves privadas, são lições universais. A decisão de investimento cabe a cada indivíduo após própria análise, e a diligência na proteção de dados é parte integrante dessa responsabilidade.
Próximos Passos e O Que Observar no Ecossistema Cripto
Os próximos passos para os clientes da Gnosis Pay envolvem o monitoramento rigoroso de suas contas e a atenção a qualquer comunicação suspeita até a desativação da plataforma de consumo. As autoridades de proteção de dados, notificadas pela Gnosis Pay, podem iniciar investigações e emitir recomendações adicionais. Este incidente serve como um lembrete constante da importância da segurança digital em um ambiente de criptomoedas em constante evolução.
O ecossistema cripto, que inclui projetos robustos como o Ethereum e o Bitcoin, continua a ser um alvo para cibercriminosos, o que exige vigilância contínua de usuários e desenvolvedores. A adoção de práticas de segurança robustas, como a autenticação de dois fatores e o uso de carteiras de hardware, é fundamental. O mercado cripto global, conforme dados do CoinGecko em 07 de novembro de 2026, apresenta um Capitalização de Mercado Total de US$ 2,54 trilhões, com o Bitcoin cotado a US$ 75.924,00 e o Ethereum a US$ 2.243,24. O Índice de Medo e Ganância (Fear & Greed Index) indica 25/100 (Extreme Fear), refletindo a cautela dos investidores em um cenário de volatilidade e desafios de segurança.
Aviso: Este conteúdo é informativo e não constitui aconselhamento financeiro. Sempre faça sua própria pesquisa antes de investir em criptomoedas.


